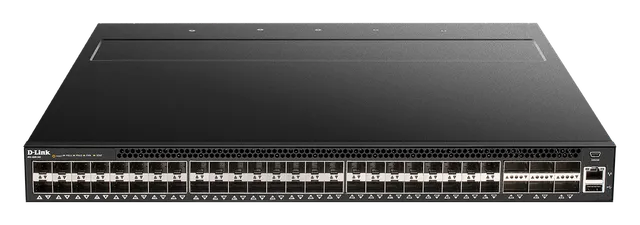
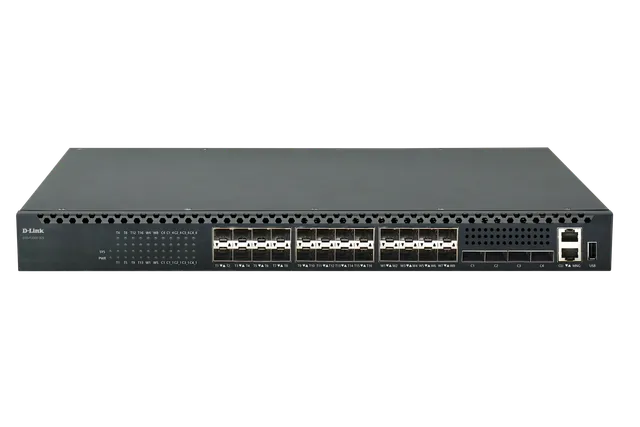
| Interfaces | 48 ports SFP+ 10-Gig, 2 ports QSFP+ 40-Gig et 4 ports QSFP28 100G/40G |
|---|
| Version matérielle | B2 |
|---|
| Port console | Ports console RJ-45 et Mini USB pour la gestion CLI hors bande |
|---|
| Port de gestion | Ethernet RJ-45 10/100/1000BASE-T pour la gestion IP hors bande |
|---|
| Port USB | Port de type A |
|---|
| Capacité de commutation | 1.92 Tbps |
|---|
| Débit de transfert max. | 1440 Mpps |
|---|
| Mémoire tampon des paquets | 9 MB |
|---|
| Table d’adresses MAC | 64K |
|---|
| Entrée d’alimentation | Deux alimentations AC redondantes (100 à 230 V AC)
Deux alimentations DC redondantes 36V ~ 72V (disponibles sur demande) |
|---|
| Dimensions | 442.5 x 404 x 44 mm (W x D x H)
1U |
|---|
| Température de fonctionnement | 0° à 50° C |
|---|
| Température de stockage | -20° à 70° C |
|---|
| Humidité de fonctionnement | 10%-90% sans condensation |
|---|
| Humidité de stockage | 5%-95% sans condensation |
|---|
| Sécurité (Certifications) | RoHS |
|---|
| Virtual Switching Unit (VSU) | Multi Chassis Trunking |
|---|
| Appareils VSU | Jusqu’à 4 appareils via 10G et 40G |
|---|
| Fonctionnalités Layer 2 | Table d’adresses MAC : jusqu’à 64K entrées
Contrôle de flux : contrôle de flux 802.3x en full-duplex, Back Pressure en half-duplex, prévention du blocage HOL
Spanning Tree Protocol : 802.1D STP, 802.1w RSTP, 802.1s MSTP, Root Guard, Loop Guard
Trame Jumbo : jusqu’à 16K
Agrégation de liens 802.1AX : max. 8 groupes par appareil
ERPS (Ethernet Ring Protection Switching)
Mise en miroir de ports : prend en charge un-à-un, plusieurs-à-un ; prend en charge la mise en miroir Tx/Rx/les deux ; prend en charge 4 groupes de miroir
Mise en miroir de flux : prend en charge la mise en miroir Rx
Mise en miroir de VLAN
Tunneling de protocole L2
Détection de boucle (LBD) |
|---|
| Fonctionnalités multicast L2 | MLD Snooping : MLD Snooping v1/v2, prend en charge 256 groupes, MLD Snooping Fast Leave basé sur l’hôte, prend en charge 64 groupes MLD statiques, MLD Snooping Querier, MLD Snooping par VLAN, MLD Proxy Reporting
IGMP Snooping : IGMP Snooping v1/v2/v3, prend en charge 8K groupes IGMP, prend en charge 64 groupes IGMP statiques, IGMP Snooping par VLAN, IGMP Snooping Querier, IGMP Snooping Fast Leave basé sur l’hôte
PIM Snooping |
|---|
| Multicast Layer 3 | IGMP v1/v2/v3
MLD v1/v2
IGMP/MLD Proxy
PIM-SM |
|---|
| Fonctionnalités L3 | ARP : 512 ARP statiques, prend en charge le Gratuitous ARP, ARP Proxy
Interface de bouclage (loopback)
UDP helper
IPv6 Neighbor Discovery (ND)
IGMP Proxy Reporting
VRRP v2/v3
Interface IP : prend en charge 256 interfaces |
|---|
| Routage L3 | Routage statique : max. 8K entrées IPv4, max. 4K entrées IPv6, prend en charge la redistribution de routes, prend en charge la route secondaire
Prend en charge les entrées de routage matérielles partagées IPv4/IPv6 : max. 8K entrées IPv4, max. 4K entrées IPv6
Prend en charge les entrées de transfert L3 matérielles partagées IPv4/IPv6 : max. 8K entrées IPv4, max. 4K entrées IPv6
Routage par défaut
Routage basé sur des politiques (PBR)
Route nulle
Bidirectional Forwarding Detection (BFD) : route statique IPv4/IPv6, RIP, VRRP
RIP : RIP v1/v2, RIPng
Graceful Restart (GR) Helper pour RIP
Redistribution de routes : route par défaut, route statique, RIP, RIPng, route nulle
OSPF : OSPF v2/v3, interface passive OSPF, zone Stub/NSSA
Graceful Restart (GR) Helper pour OSPF
Préférence de route : OSPF v2/v3
Redistribution de routes : OSPF v2/v3
Bidirectional Forwarding Detection (BFD) : OSPF
BGP4+ |
|---|
| VLAN | 802.1Q
802.1v
Double VLAN (Q-in-Q) : Q-in-Q basé sur le port
Q-in-Q sélectif
VLAN basé sur le port
VLAN basé sur l’adresse MAC
VLAN basé sur le sous-réseau
VLAN privé
Groupe VLAN : max. 4K groupes VLAN statiques, max. 4094 VID
VLAN ISM (VLAN multicast)
VLAN voix
VLAN de surveillance automatique
Trunking VLAN
GVRP : jusqu’à 227 VLAN dynamiques |
|---|
| AAA | Authentification 802.1X : prise en charge du contrôle d’accès par port, du contrôle d’accès par hôte, de l’attribution de politiques basée sur l’identité (attribution dynamique de VLAN, attribution de QoS, attribution d’ACL)
Contrôle d’accès basé sur MAC (MAC) : attribution de politiques basée sur l’identité (attribution de QoS, attribution d’ACL), prise en charge du contrôle d’accès par port, prise en charge du contrôle d’accès par hôte
Authentification composée
Authentification RADIUS et TACACS+
Basculement de la base de données d’authentification
VLAN invité |
|---|
| Qualité de service (QoS) | Qualité de service 802.1p : 8 files d’attente par port
QoS basée sur : files d’attente de priorité 802.1p, DSCP, adresse IP, adresse MAC, VLAN, classe de trafic IPv6, étiquette de flux IPv6, port TCP/UDP, port du commutateur, EtherType, ToS/préférence IP, type de protocole
Contrôle de la congestion : WRED
Gestion des files d’attente : Strict, Weighted Round Robin (WRR), Strict + WRR, Deficit Round Robin (DRR), Weighted Deficit Round Robin (WDRR)
Contrôle de la bande passante : basé sur le port (entrée/sortie, granularité min. 64 Kb/s), basé sur le flux (entrée/sortie, granularité min. 64 Kb/s), contrôle de la bande passante par file d’attente (granularité min. 64 Kb/s)
Prise en charge des actions suivantes : remarquage de l’étiquette de priorité 802.1p, remarquage de l’étiquette ToS/DSCP, Committed Information Rate (CIR)
Marqueur à trois couleurs (Three Color Marker) : trTCM, srTCM |
|---|
| Liste de contrôle d’accès (ACL) | ACL basée sur : priorité 802.1p, VLAN, adresse MAC, Ether Type, adresse IP, DSCP, type de protocole, numéro de port TCP/UDP, classe de trafic IPv6, étiquette de flux IPv6
Entrées ACL max. : entrée (IPv4 : 2K, IPv6 : 2K), sortie (IPv4 : 2K, IPv6 : 2K), table d’accès VLAN de 3K
ACL temporelle |
|---|
| Sécurité (Fonctionnalités logicielles) | Sécurité des ports : prend en charge jusqu’à 12K adresses MAC par port/système
Contrôle des tempêtes de broadcast/multicast/unicast
Filtrage des serveurs DHCP
Association IP-MAC-port
Dynamic ARP Inspection
IP Source Guard
DHCP Snooping
IPv6 Snooping
DHCPv6 Guard
IPv6 Route Advertisement (RA) Guard
IPv6 ND Inspection
Prévention de l’usurpation ARP : max. 64 entrées
Filtrage des paquets de contrôle L3
Segmentation du trafic
SSH : prend en charge SSH v2, prend en charge l’accès IPv4/IPv6
Protection contre les attaques BPDU |
|---|
| Gestion | Interface Web (GUI)
CLI
Serveur Telnet
Client Telnet
Client TFTP
Client FTP
Serveur Secure FTP (SFTP)
Surveillance du trafic
SNMP : prend en charge v1/v2c/v3
SNMP Trap
Journal système
Client DHCP
Serveur DHCP
Options DHCP Relay 60, 61, 82
Images multiples du micrologiciel
Configurations multiples
Système de fichiers Flash
Client DNS
Surveillance du CPU
Paramétrage de la MTU
Outils ICMP : Ping, Traceroute
LLDP & LLDP-MED
DNS Relay
SMTP
Configuration automatique via DHCP
NTP
RCP (Remote Copy Protocol)
RMON v1/v2
Hôte de confiance
Chiffrement des mots de passe
Commande de débogage |
|---|