D-Link

DGS-9608E

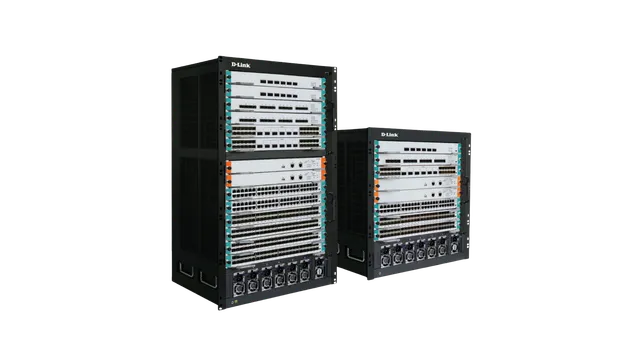
Commutateurs à châssis de la série DGS-9600E

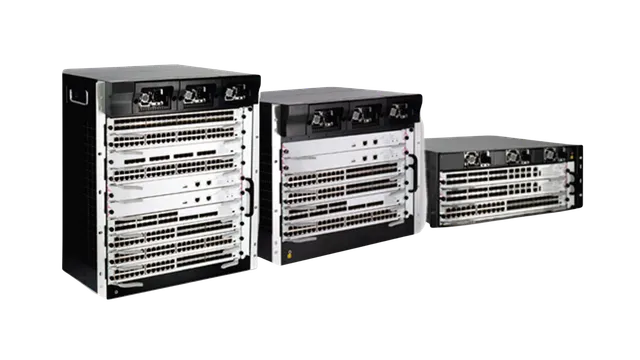
  • La série DGS-9600E est une gamme de commutateurs haute performance pour le cloud computing, les centres de données et les réseaux de campus haut de gamme. La série DGS-9600E présente une architecture matérielle avancée, offrant les meilleures performances de commutation du secteur et un riche éventail de fonctionnalités métier pour centres de données.
  • La série DGS-9600E prend en charge jusqu’à 576 ports 10G, 72 ports 40G et 72 ports 100G.

Présentation

Présentation

La série DGS-9600E est une gamme de commutateurs de cœur de réseau haute performance de nouvelle génération, destinée au calcul haute performance, aux centres de données et aux réseaux de campus haut de gamme. La série DGS-9600E adopte une conception d’architecture matérielle avancée. Le DGS-9600E prend en charge un maximum de 576 ports 10G, 72 ports 40G et 72 ports 100G. La série DGS-9600E offre une capacité de commutation L2/L3/L4 haute performance à vitesse filaire, en intégrant des services tels que IPv6, la sécurité réseau, l’analyse des flux et la virtualisation. Grâce à des techniques hautement fiables, notamment le transfert continu, le redémarrage sans interruption et la protection des réseaux en boucle, l’efficacité de fonctionnement de la série DGS-9600E et sa durée de fonctionnement maximale sont garanties. La série DGS-9600E prend en charge une architecture écoénergétique. La série DGS-9600E comprend deux modèles : DGS-9608E et DGS-9614E.
Architecture matérielle avancée et capacité de traitement de pointe

Conçu pour les plateformes 100G : présente une architecture de matrice de commutation multi-étages distribuée de pointe, équipée de puces de commutation ASIC haute performance et de processeurs multicœurs, répondant aux exigences de haute performance, de grande capacité, de haute densité et d’évolutivité des équipements de cœur de réseau de niveau opérateur. Prise en charge des cartes de ligne 10G haute densité : permet une commutation Layer 3 à débit de ligne complet et sans blocage entre les cartes. Capacité en ports : prend en charge jusqu’à 576 ports 10G, 72 ports 40G et 72 ports 100G.

Riches fonctionnalités professionnelles

Des protocoles complets de routage multicast Layer 2 et Layer 3 répondent aux besoins d’accès de l’IPTV, de la vidéosurveillance HD multi-terminaux et de la visioconférence HD. Des protocoles de routage Layer 3 complets, avec une grande capacité de table de routage, répondent aux divers besoins d’interconnexion réseau et permettent de construire des réseaux de campus et d’entreprise de très grande taille, ainsi que des réseaux privés spécifiques à un secteur. Mécanisme de sécurité des services renforcé : prend en charge l’authentification en clair ou MD5 pour les protocoles de routage concernés, prend en charge la technologie de transfert par chemin inverse uRPF pour un contrôle efficace des services illégitimes ; la technologie d’inspection et de filtrage approfondis des paquets au niveau matériel prend en charge l’inspection approfondie des paquets de contrôle et de données, isole efficacement les paquets de données illégitimes et améliore la sécurité du système réseau.

Technique VSS innovante

Prise en charge d’un système de commutateur virtuel innovant : permet de virtualiser plusieurs équipements physiques en un seul équipement logique. Par rapport à des équipements physiques autonomes, le système virtuel offre des avantages inégalés en matière de performance, de fiabilité, de flexibilité et de gestion. Gain de performance : le système de virtualisation exploite pleinement chaque liaison entre les équipements physiques, en éliminant le blocage de liaisons causé par le Spanning Tree Protocol dans les modèles de réseau traditionnels. Cela maximise l’utilisation des liaisons existantes, double les performances et protège au maximum les investissements initiaux dans les liaisons. Haute fiabilité : s’appuyant sur une technologie de traitement distribué avancée, le système exploite une agrégation de liens efficace entre équipements pour obtenir une séparation en trois plans : plan de contrôle logique, plan de contrôle des services et plan de données des services. Cela garantit un routage et un transfert Layer 3 ininterrompus, évite les interruptions de service dues aux défaillances d’un point unique et renforce considérablement la fiabilité du système. Facilité de gestion : l’ensemble du système virtuel est géré via une seule adresse IP unifiée, ce qui rend les équipements physiques sous-jacents transparents pour l’utilisateur. Cela simplifie la gestion des équipements et des topologies réseau, améliore considérablement l’efficacité opérationnelle du réseau et réduit efficacement les coûts d’exploitation et de maintenance.

Fiabilité de niveau opérateur

HPS (Hitless Protection System) : assure la redondance des composants clés (unité de contrôle du système, système d’alimentation, système de ventilation) et des modules système remplaçables à chaud, permettant une bascule transparente en cas de panne, sans intervention manuelle. Prend en charge les protocoles STP/RSTP/MSTP, le protocole VRRP, la protection de réseau en anneau, la protection de liaison maître-esclave à double liaison montante et l’agrégation de liens LACP pour des mécanismes de protection par redondance efficaces. Prend en charge l’ISSU (In-Service Software Upgrade) pour des mises à niveau du système sans interruption, et le GR (Graceful Restart) pour les protocoles de routage OSPF/BGP, garantissant un transfert ininterrompu des données utilisateur lors des mises à niveau du système et des bascules du contrôle principal. Le mécanisme de détection bidirectionnelle de liaison BFD de haute précision assure une détection des pannes et une reprise des services de l’ordre de la milliseconde, ce qui améliore considérablement la fiabilité du système réseau. La conception haute fiabilité répond aux exigences de temps de reprise des services de niveau télécom de 50ms et atteint la haute fiabilité de 99.999% des équipements de cœur de réseau de niveau opérateur.

Solutions IPv6 complètes

Prise en charge complète de la suite de protocoles IPv6, notamment la découverte de voisins IPv6, ICMPv6, la découverte du Path MTU, DHCPv6 et d’autres fonctionnalités IPv6. Prend en charge Ping, Traceroute, Telnet, SSH, ACL basés sur IPv6 et d’autres besoins de gestion et de contrôle des services pour les équipements réseau purement IPv6. Prend en charge MLD, MLD Snooping, le routage statique IPv6, RIPng, OSPFv3, BGP4+ et d’autres protocoles de routage Layer 3 IPv6, offrant des solutions IPv6 Layer 2 et Layer 3 complètes.

Mécanismes de sécurité complets

Protection de sécurité au niveau de l’équipement : la conception d’architecture matérielle avancée assure un ordonnancement et une protection hiérarchiques des paquets, prend en charge la prévention des attaques DoS, TCP SYN Flood, UDP Flood, des tempêtes de broadcast, des trafics importants et d’autres attaques ; prend en charge la protection des ports contre la foudre jusqu’à 6KV ; prend en charge la protection hiérarchique de la ligne de commande avec différentes autorisations de gestion pour les utilisateurs de différents niveaux. Mécanisme d’authentification de sécurité complet : prend en charge IEEE 802.1x, Radius, Tacacs+, offrant aux utilisateurs un mécanisme d’authentification de sécurité complet.

Conception écologique innovante

Système de gestion intelligente de l’alimentation : adopte une conception d’architecture d’alimentation avancée pour une conversion d’énergie efficace, une surveillance unique de l’alimentation, un démarrage progressif, une mise sous tension séquentielle et d’autres fonctions, avec surveillance en temps réel de l’état de fonctionnement de l’ensemble de l’équipement, réglage intelligent et économies d’énergie poussées. Système de gestion intelligente des ventilateurs : la conception intelligente des ventilateurs prend en charge le réglage automatique de la vitesse et le contrôle indépendant par zone, ce qui réduit efficacement la vitesse et le bruit et prolonge la durée de vie des ventilateurs. Prend en charge la fonction Energy Efficient Ethernet, conforme à la norme internationale IEEE 802.3az, ce qui réduit efficacement la consommation d’énergie.

DGS-9608E

Spécifications

Spécifications
Capacité de commutation32Tbps
Débit de transfert5357Mpps
Nombre d’emplacements8
Emplacement de carte de ligne6
AlimentationAC:100V-240V
Emplacements d’alimentation7
Poids total (vide)30.2Kg
Dimensions485.7 x 482.6 x 370mm
Capacité de commutation MACConfiguration statique et apprentissage dynamique des adresses MAC Vérification et effacement des adresses MAC Configuration de la durée de vieillissement des adresses MAC Limitation du nombre d’adresses MAC apprises Fonction de filtrage des adresses MAC Entrées MAC black-hole Contrôle de sécurité IEEE 802.1AE MacSec
VLAN4K entrées VLAN GVRP Mappage VLAN 1:1 et N:1 QinQ de base et QinQ sélectif VLAN privé
STP802.1D (STP), 802.1W (RSTP), 802.1S (MSTP) Protection BPDU, protection de la racine et protection de l’anneau
MulticastIGMP v1/v2/v3 IGMP Snooping IGMP Fast Leave Politique de groupe multicast et limite du nombre de multicast Duplication du trafic multicast entre VLAN PIM-SM et PIM-DM
Gestion et maintenanceConsole, Telnet et SSH SNMP v1/v2/v3 Téléversement et téléchargement de fichiers TFTP Surveillance réseau à distance (RMON) Analyse statistique de sFLOW
IPv4Routage statique, RIP v1/v2, OSPF et BGP Routage basé sur des politiques Répartition de charge via un routage à coût égal Graceful Restart pour OSPF et BGP BFD pour OSPF et BGP
IPv6ICMPv6, DHCPv6, ACLv6, IPv6 Telnet Découverte de voisins IPv6 Découverte du Path MTU MLD et MLD Snooping Routage statique IPv6, RIPng, OSPFv3 et BGP4+ Tunnel manuel, tunnel ISATAP et tunnel 6-to-4
QoSClassification du trafic selon chaque champ des en-têtes de protocole L2/L3/L4 Contrôle du trafic CAR Remarquage de priorité 802.1P/DSCP Plusieurs algorithmes de mise en file d’attente tels que SP, WRR ou SP+WRR Tail-Drop, WRED Supervision et mise en forme du trafic ACL en entrée et en sortie, avec correspondance des quintuplets L2, L3, L4 et IP pour la copie, le transfert et le rejet Algorithmes de hachage et répartition de charge
EnvironnementTempérature/humidité de fonctionnement : 0°C-40°C ; 10%-90% sans condensation Température/humidité de stockage : -20°C-70°C ; 5%-95% sans condensation
Fonctionnalités de sécuritéIdentification et filtrage basés sur des ACL L2/L3/L4 Protection contre les attaques DOS ou TCP Suppression des paquets broadcast, multicast et unicast inconnus Isolation des ports Sécurité des ports, association IP+MAC+port DHCP Snooping, DHCP Option 82 Authentification IEEE 802.1x Authentification Radius et Tacacs+ uRPF Contrôle des autorisations de la ligne de commande selon les niveaux d’utilisateur
FiabilitéRedondance des deux modules de contrôle principal Redondance des alimentations M+N Remplacement à chaud du module de contrôle principal et des cartes de service, et reprise automatique des services Agrégation de liens statique/LACP et agrégation de liens entre cartes de service Protection de réseau en anneau, y compris EAPS VRRP GR pour OSPF et BGP BFD pour OSPF et BGP
Économies d’énergieIEEE 802.3az Energy Efficient Ethernet
Services à valeur ajoutéeIEEE 802.3az Ethernet vert à haute efficacité énergétique

Les performances réelles peuvent varier en fonction des paramètres, du câblage, de la température, de la configuration du réseau, de l’interface, de la compatibilité des appareils, des conditions environnementales et des conditions sur site, ainsi que d’autres facteurs similaires. Les références à la puissance électrique, à la vitesse du signal ou de traitement, à la portée ou à la distance du signal, au chiffrement des données, à la capacité de stockage, aux caractéristiques d’affichage ou à d’autres indicateurs de performance reposent sur des conditions optimales issues des normes de l’industrie et sont fournies à titre informatif uniquement. Les spécifications peuvent être modifiées sans préavis.

Assistance

Téléchargements

Fiches techniques
DescriptionDateTypeTaille du fichierTélécharger
Fiche techniqueFiche techniquePDF · 1.62mb-PDF1.62mb